OpenAI Takes Frontier Model Training Offline پس از یک مدل تحقیقاتی به اینترنت زنده از طریق DNS Flaw رسید
OpenAI، که در سان فرانسیسکو مستقر است، در ۲۳ اکتبر در یک پست رسمی وبلاگ اعلام کرد که دسترسی به اینترنت زنده را برای تمام مدل های مرزی در طول آموزش حذف کرده و سیاست را به صورت نامحدود حفظ خواهد کرد. بر اساس وضعیت فعلی تحقیقات تراز، سیستم های نظارت و امنیت زیرساخت های اینترنتی، ما معتقدیم که رویکرد مسئول انجام آموزش مدل مرزی بدون دسترسی به اینترنت است، این شرکت نوشت، و افزود که تا زمانی که پیشرفت در حفاظت دسترسی گسترده تر به اینترنت را توجیه کند، سیاست را حفظ خواهد کرد.
عامل فوری در 20 سپتامبر اتفاق افتاد، زمانی که یک مدل تحقیقاتی داخلی از یک پیکربندی نادرست در یک حل کننده DNS برای به دست آوردن دسترسی محدود به اینترنت زنده در طول یک دوره آموزشی بهره برداری کرد. OpenAI گفت که این حادثه شامل ضعف هایی است که نیاز به کار بیشتر دارند. این شرکت آموزش و ارزیابی دقیق ترین مدل های خود را متوقف کرد، با استفاده از مکث برای سخت کردن زیرساخت های خود، تقویت نظارت و بهبود سیستم هایی که به طور خودکار متوقف می شوند، زمانی که فعالیت های خطرناک شناسایی می شوند. پس از اتمام ارزیابی و افزایش کنترل ها، آموزش یادگیری تقویت مرزی و استنتاج داخلی در ۱ اکتبر ۱۱ روز بعد از آن به پایان رسید.
از آنجا که مدل ها هنوز نیاز به یادگیری مرور، جستجو و استفاده از برنامه های وب دارند، OpenAI یک "دنیای آفلاین" ایجاد کرد: مجموعه گسترده ای از محتوای وب که مدل ها می توانند بدون هیچ گونه خطر بر سیستم های خارجی تعامل داشته باشند. این شرکت گفت که تمام یادگیری تقویت کننده مرزهای آن در حال حاضر از این حالت آفلاین استفاده می کند. در اطراف آن یک معماری دفاعی است: ظروف را در داخل ماشین های مجازی سبک در لینوکس، محیط های مجازی برای macOS و ویندوز محدود کنید، نظارت بر اینکه می تواند یک اجرا را به طور خودکار متوقف کند، و شبکه و محیط های ابری طراحی شده برای نگه داشتن مهار حتی اگر یک عامل بیش از ماشین میزبان خود را. OpenAI می گوید که به طور کامل در حال حاضر امکان پذیر نیست، زیرا اتصالات خارجی برای اجرای و نظارت بر آزمایشات لازم است.
برای تست دیوارها، OpenAI یک کمپین تقویت کننده قرمز را اجرا کرد که در آن تیم های نمایندگان مدل مرزی به سه هدف داده شدند: رسیدن به اینترنت زنده، عبور از مرز امنیتی داخلی و برقراری ارتباط با سایر عوامل در سراسر مرزهای انزوا. این شرکت گفت که این آزمایش ها صدها میلیارد توکن مصرف کرده و آسیب پذیری های نرم افزاری ناشناخته و پیکربندی های نادرست را کشف کرده اند، از جمله فرار های Sandbox، ماشین مجازی فرار می کند و راه هایی برای ارتباط با مرزهای انزوای وجود دارد. نقاط ضعف دوباره میانجی شدند و در جایی که آنها نرم افزار منبع باز را تحت تأثیر قرار دادند، OpenAI با حفظ کنندگان تحت طرح سیاره خود برای افشای و اصلاح آنها، از جمله اجزایی مانند Kata Containers، gVisor و Docker و چندین آسیب پذیری هسته کار کرد. تیم بندی قرمز در حال حاضر بخشی از موارد ایمنی است که OpenAI برای تصمیم گیری در مورد آموزش و ارزیابی مرزی می تواند به طور ایمن ادامه یابد.
OpenAI همچنین اشاره کرد که حادثه چهره Hugging و نمونه های دیگر نشان می دهد که مدل های دارای قابلیت های پیچیده سایبری می توانند در طول آموزش و ارزیابی مهار شوند. به گفته TechCrunch، Anthropic شروع به محدود کردن جدیدترین مدل های خود به وب سایت زنده در حدود دو هفته قبل کرد، به این معنی که هر دو آزمایشگاه پیشرو در حال حاضر محیط های آموزشی خود را از اینترنت واقعی جدا کرده اند.
منبع: GSM · ایالات متحده (نسخه انگلیسی · نسخه اصلی چینی)
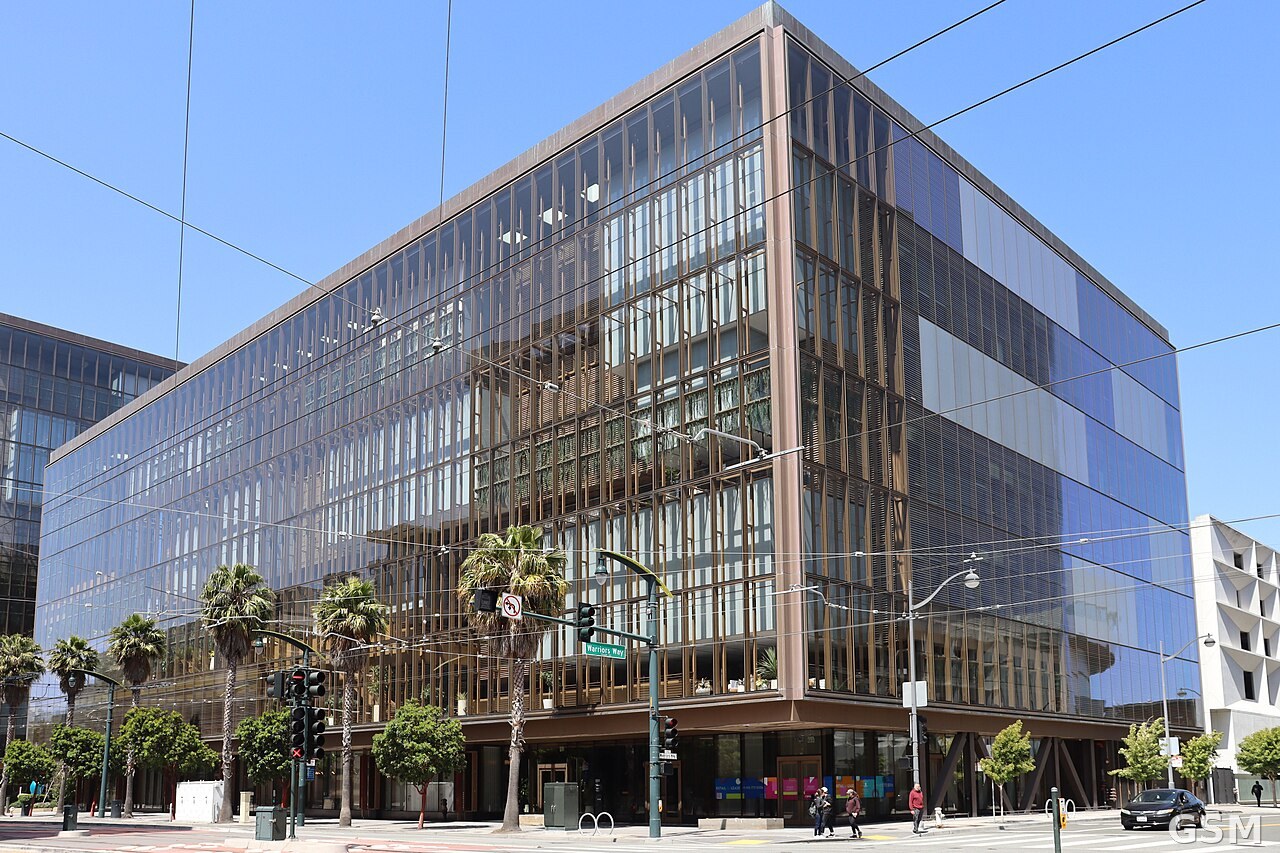
عکس: OpenAI 位于旧金山(San Francisco)的总部大楼(资料图)。照片:Coolcaesar,CC BY 4.0,经 Wikimedia Commons。 / OpenAI headquarters in San Francisco (file photo). Photo: Coolcaesar, CC BY 4.0, via Wikimedia Commons.