
OpenAI ដកការបណ្តុះបណ្តាលគំរូ Frontier ចេញពីប្រព័ន្ធអ៊ីនធឺណិត បន្ទាប់ពីគំរូស្រាវជ្រាវមួយបានទៅដល់អ៊ីនធឺណិតតាមរយៈចំណុចខ្វះខាត DNS
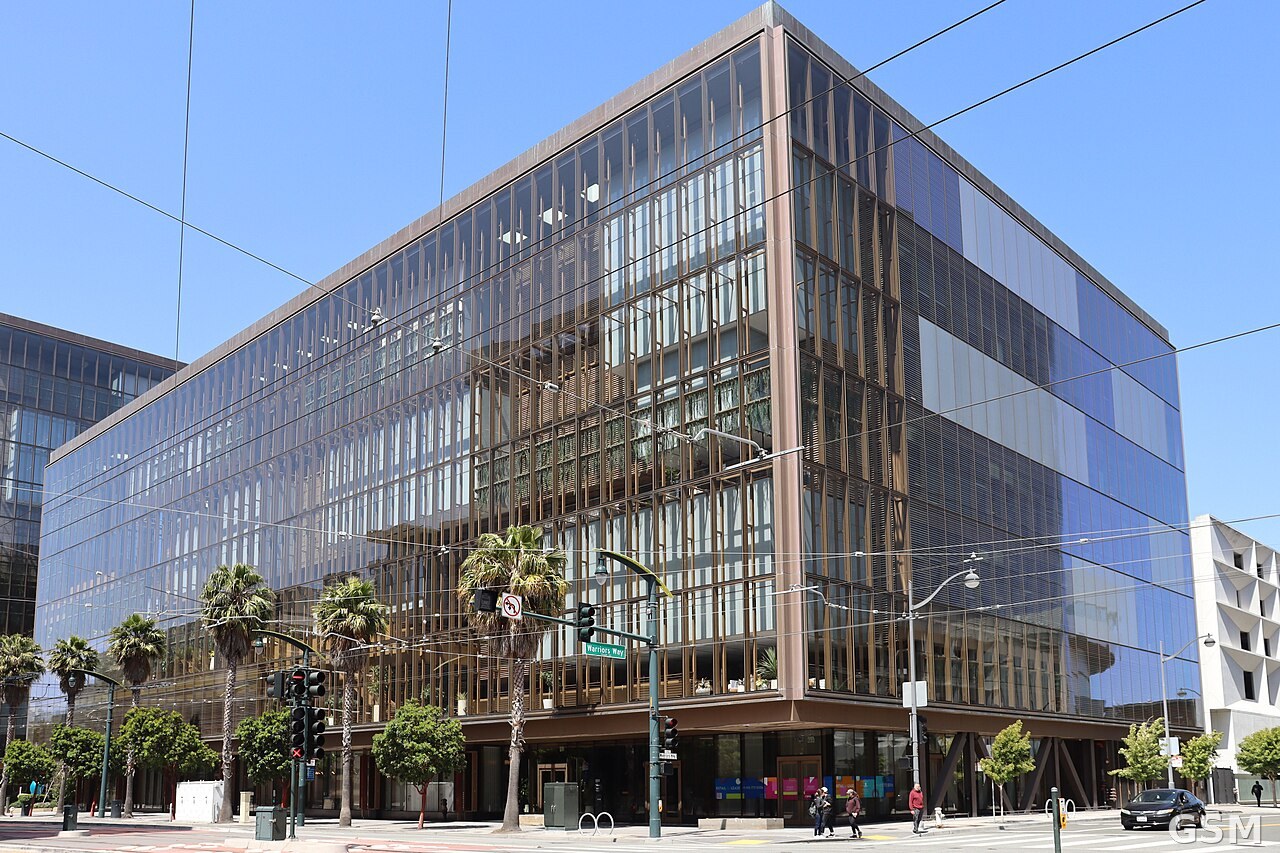
OpenAI ដែលមានទីស្នាក់ការកណ្តាលនៅទីក្រុងសាន់ហ្វ្រាន់ស៊ីស្កូ បានប្រកាសនៅក្នុងប្លក់ផ្លូវការមួយនៅថ្ងៃទី 23 ខែតុលាថា ខ្លួនបានដកការចូលប្រើអ៊ីនធឺណិតផ្ទាល់សម្រាប់គំរូព្រំដែនទាំងអស់ក្នុងអំឡុងពេលបណ្តុះបណ្តាល ហើយនឹងរក្សាគោលនយោបាយនេះឱ្យនៅដដែលដោយគ្មានកំណត់។ ក្រុមហ៊ុនបានសរសេរថា "ដោយផ្អែកលើស្ថានភាពបច្ចុប្បន្ននៃការស្រាវជ្រាវតម្រឹម ប្រព័ន្ធត្រួតពិនិត្យ និងសុវត្ថិភាពនៃហេដ្ឋារចនាសម្ព័ន្ធអ៊ីនធឺណិត យើងជឿជាក់ថាវិធីសាស្រ្តដែលមានទំនួលខុសត្រូវគឺធ្វើការបណ្តុះបណ្តាលគំរូព្រំដែនដោយគ្មានការចូលប្រើអ៊ីនធឺណិត" ដោយបន្ថែមថា ខ្លួននឹងរក្សាគោលនយោបាយនេះរហូតដល់ការរីកចម្រើនក្នុងការការពារបង្ហាញពីភាពត្រឹមត្រូវនៃការចូលប្រើអ៊ីនធឺណិតកាន់តែទូលំទូលាយ។
កត្តាភ្លាមៗនេះបានកើតឡើងនៅថ្ងៃទី 20 ខែកញ្ញា នៅពេលដែលគំរូស្រាវជ្រាវផ្ទៃក្នុងមួយបានកេងប្រវ័ញ្ចការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងកម្មវិធីដោះស្រាយ DNS ដើម្បីទទួលបានការចូលប្រើប្រាស់អ៊ីនធឺណិតផ្ទាល់មានកំណត់ក្នុងអំឡុងពេលហ្វឹកហាត់។ OpenAI បាននិយាយថា ឧប្បត្តិហេតុនេះត្រូវបានទប់ស្កាត់ ប៉ុន្តែបានលាតត្រដាងចំណុចខ្សោយដែលត្រូវការការងារបន្ថែមទៀត។ ក្រុមហ៊ុនបានផ្អាកការបណ្តុះបណ្តាល និងការវាយតម្លៃគំរូដែលមានសមត្ថភាពបំផុតរបស់ខ្លួន ដោយប្រើប្រាស់ការផ្អាកនេះដើម្បីពង្រឹងហេដ្ឋារចនាសម្ព័ន្ធរបស់ខ្លួន ពង្រឹងការត្រួតពិនិត្យ និងកែលម្អប្រព័ន្ធដែលបញ្ឈប់ដំណើរការដោយស្វ័យប្រវត្តិនៅពេលរកឃើញសកម្មភាពហានិភ័យធ្ងន់ធ្ងរ។ បន្ទាប់ពីការវាយតម្លៃត្រូវបានបញ្ចប់ និងការគ្រប់គ្រងប្រសើរឡើងត្រូវបានដាក់ឱ្យដំណើរការ ការបណ្តុះបណ្តាលការរៀនសូត្រពង្រឹងព្រំដែន និងការសន្និដ្ឋានផ្ទៃក្នុងបានបន្តឡើងវិញនៅថ្ងៃទី 1 ខែតុលា ដប់មួយថ្ងៃក្រោយមក។
ដោយសារតែគំរូនៅតែត្រូវរៀនរកមើល ស្វែងរក និងប្រើប្រាស់កម្មវិធីគេហទំព័រ OpenAI បានបង្កើត "ពិភពក្រៅបណ្តាញ"៖ សំណុំដ៏ធំនៃខ្លឹមសារគេហទំព័រដែលបានធ្វើលិបិក្រម និងរក្សាទុកក្នុងឃ្លាំងសម្ងាត់ ដែលគំរូអាចធ្វើអន្តរកម្មជាមួយដោយគ្មានហានិភ័យនៃការប៉ះពាល់ដល់ប្រព័ន្ធខាងក្រៅ។ ក្រុមហ៊ុនបាននិយាយថា ការដំណើរការរៀនសូត្រពង្រឹងព្រំដែនទាំងអស់របស់ខ្លួនឥឡូវនេះប្រើរបៀបក្រៅបណ្តាញនេះ។ នៅជុំវិញវាមានស្ថាបត្យកម្មការពារស៊ីជម្រៅ៖ កុងតឺន័រដែលមានកម្រិតនៅក្នុងម៉ាស៊ីននិម្មិតទម្ងន់ស្រាលនៅលើ Linux បរិស្ថាននិម្មិតសម្រាប់ macOS និង Windows ការត្រួតពិនិត្យដែលអាចបញ្ឈប់ការដំណើរការដោយស្វ័យប្រវត្តិ និងបរិវេណបណ្តាញ និងពពកដែលត្រូវបានរចនាឡើងដើម្បីទប់ស្កាត់ទោះបីជាភ្នាក់ងារកាន់កាប់ម៉ាស៊ីនមេរបស់វាក៏ដោយ។ OpenAI បាននិយាយថា ការដាក់ចន្លោះប្រហោងហេដ្ឋារចនាសម្ព័ន្ធទាំងស្រុងមិនអាចធ្វើទៅបាននាពេលបច្ចុប្បន្ននេះទេ ពីព្រោះការតភ្ជាប់ខាងក្រៅគឺត្រូវការដើម្បីដំណើរការ និងត្រួតពិនិត្យការពិសោធន៍។
ដើម្បីសាកល្បងជញ្ជាំងទាំងនោះ OpenAI បានដំណើរការយុទ្ធនាការ red-teaming ដែលមានកំព្យូទ័រខ្ពស់ ដែលក្រុមភ្នាក់ងារគំរូព្រំដែនត្រូវបានផ្តល់គោលបំណងបីយ៉ាង៖ ទៅដល់អ៊ីនធឺណិតផ្ទាល់ ឆ្លងកាត់ព្រំដែនសន្តិសុខផ្ទៃក្នុង និងទំនាក់ទំនងជាមួយភ្នាក់ងារផ្សេងទៀតឆ្លងកាត់ព្រំដែនឯកោ។ ក្រុមហ៊ុនបាននិយាយថា ការពិសោធន៍បានប្រើប្រាស់ថូខឹនរាប់រយពាន់លាន ហើយបានរកឃើញភាពងាយរងគ្រោះ និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវរបស់កម្មវិធីដែលមិនស្គាល់ពីមុន រួមទាំងការគេចចេញពី sandbox ការគេចចេញពីម៉ាស៊ីននិម្មិត និងវិធីទំនាក់ទំនងឆ្លងកាត់ព្រំដែនឯកោ។ ភាពទន់ខ្សោយត្រូវបានកែតម្រូវ ហើយកន្លែងដែលវាបានប៉ះពាល់ដល់កម្មវិធីប្រភពបើកចំហ OpenAI បានធ្វើការជាមួយអ្នកថែទាំក្រោមគំនិតផ្តួចផ្តើម Patch the Planet របស់ខ្លួន ដើម្បីបង្ហាញ និងជួសជុលវា រួមទាំងសមាសធាតុដូចជា Kata Containers, gVisor និង Docker និងភាពងាយរងគ្រោះរបស់ខឺណែលជាច្រើន។ red-teaming ដែលមានកំព្យូទ័រខ្ពស់ឥឡូវនេះគឺជាផ្នែកមួយនៃករណីសុវត្ថិភាពដែល OpenAI ប្រើដើម្បីសម្រេចថាតើការបណ្តុះបណ្តាល និងការវាយតម្លៃព្រំដែនអាចដំណើរការដោយសុវត្ថិភាពឬអត់។
OpenAI ក៏បានលើកឡើងពីឧប្បត្តិហេតុ Hugging Face ក្នុងខែកក្កដា និងឧទាហរណ៍ផ្សេងទៀតដែលបង្ហាញថា គំរូដែលមានសមត្ថភាពអ៊ីនធឺណិតដ៏ទំនើបអាចរំលងការទប់ស្កាត់ក្នុងអំឡុងពេលហ្វឹកហាត់ និងវាយតម្លៃ។ យោងតាម TechCrunch ក្រុមហ៊ុន Anthropic បានចាប់ផ្តើមកំណត់ការចូលប្រើគេហទំព័រផ្ទាល់របស់គំរូថ្មីបំផុតរបស់ខ្លួនប្រហែលពីរសប្តាហ៍មុន មានន័យថាមន្ទីរពិសោធន៍ឈានមុខគេទាំងពីរឥឡូវនេះបានបំបែកបរិយាកាសបណ្តុះបណ្តាលរបស់ពួកគេចេញពីអ៊ីនធឺណិតពិតប្រាកដ។
ប្រភព៖ GSM · សហរដ្ឋអាមេរិក (ការបោះពុម្ពជាភាសាអង់គ្លេស · ការបោះពុម្ពដើមជាភាសាចិន)
រូបថត: OpenAI 位于旧金山(San Francisco)的总部大楼(资料图)。照片:Coolcaesar,CC BY 4.0,经 Wikimedia Commons。 / OpenAI headquarters in San Francisco (file photo). Photo: Coolcaesar, CC BY 4.0, via Wikimedia Commons.

