
การ รักษา ด้วย ไมโคร ซอฟต์
ไมโครซอฟท์ประกาศในวันจันทร์ที่ 19 ตุลาคม เป็นชุดของเครื่องมือรักษาความปลอดภัยแบบใหม่ ที่ช่วยรักษาสายลับ SI ที่ทํางานในบริษัท องค์ประกอบนี้เป็นส่วนหนึ่งของไมโครซอฟท์ 365 E7, แพ็คชั้นนําของ บริษัท ซอฟต์แวร์ที่ทํางาน และเครื่องมือ SI และระบบรักษาความปลอดภัยโครงการ Perception 17-19 November ที่ซานฟรานซิสโก มีการวางแผนอย่างกว้างขวางในการประชุม ไมโครซอฟท์ อิกไนท์ (incsoft's Ignite)
ตาม คํา กล่าว ของ กีก ไวร์ เครื่อง มือ เหล่า นี้ สร้าง การ ประเมิน ความ เสี่ยง ที่ ทัน สมัย ขึ้น เรื่อย ๆ สําหรับ ตัว แทน แต่ ละ คน จาก สัญญาณ ต่าง ๆ เช่น ข้อมูล ที่ มัน สามารถ ไป ถึง ได้ และ การ กระทํา ของ มัน เริ่ม จะ ถอย ห่าง จาก งาน ที่ ได้ รับ มอบ หมาย หรือ ไม่. เมื่อระดับความเสี่ยงเพิ่มขึ้น ระบบสามารถเอาความสามารถของตัวแทน ที่จะทําการเปลี่ยนแปลง ในขณะที่ยังปล่อยให้มันอ่าน Microsoft ยังได้ขยายความสามารถในการหาตัวแทน SI ที่ทํางานบนคอมพิวเตอร์ของพนักงาน เพิ่มจํานวนของตัวแทนที่สามารถตรวจจับได้ถึง 60 คน จาก 25 คน รายชื่อนี้รวมถึง อานโทรปิก โค เดก ซ์ของ OpenAI และ นักบิน Githob Co
ไมโครซอฟท์ยังได้เพิ่ม 'ผู้พิทักษ์' เข้ากับโครงการ Perception ระบบรักษาความปลอดภัยของ SI ที่เปิดให้บริการในเดือนกรกฎาคม ที่ใช้ตัวแทน SI เพื่อค้นหาและแก้ปัญหาความปลอดภัย เจ้าหน้าที่ใหม่สามารถตรวจสอบได้ว่า ทําไมตัวแทนอื่นถึงมีความเสี่ยงเปลี่ยนไป และเสนอแนะหรือทําขั้นตอนในการควบคุมมัน E7 ระดับเซิร์ฟเซิร์ฟ ซึ่งเปิดตัวในปี พ.ศ.
การย้ายที่เกิดขึ้นในบล็อก 10 ตุลาคม โดยซีอีโอไมโครซอฟท์ แซทยา นาเดล่า โต้แย้งว่าการควบคุมใน SI แบบจําลองจําเป็นต้องมาจากนอกรุ่นของตัวเอง 'ระบบอัจฉริยะที่น่าเชื่อถือที่สุด จะไม่ใช่ระบบที่มีโมเดลที่เราไว้ใจมากที่สุด' Naddella เขียน 'มันจะเป็นคนที่ทําให้เราเชื่อโมเดลน้อยที่สุด' แถลงการณ์นี้ตามมาอย่างต่อเนื่อง จากรายงานเกี่ยวกับสายลับของ SI ทําในสิ่งที่ไม่ควรทํา รวมถึงรายงานจาก Aontropic เกี่ยวกับตัวแทนการทดสอบ
แหล่งที่มา: GSM · สหรัฐอเมริกา (ฉบับภาษาอังกฤษ · ฉบับต้นฉบับภาษาจีน)
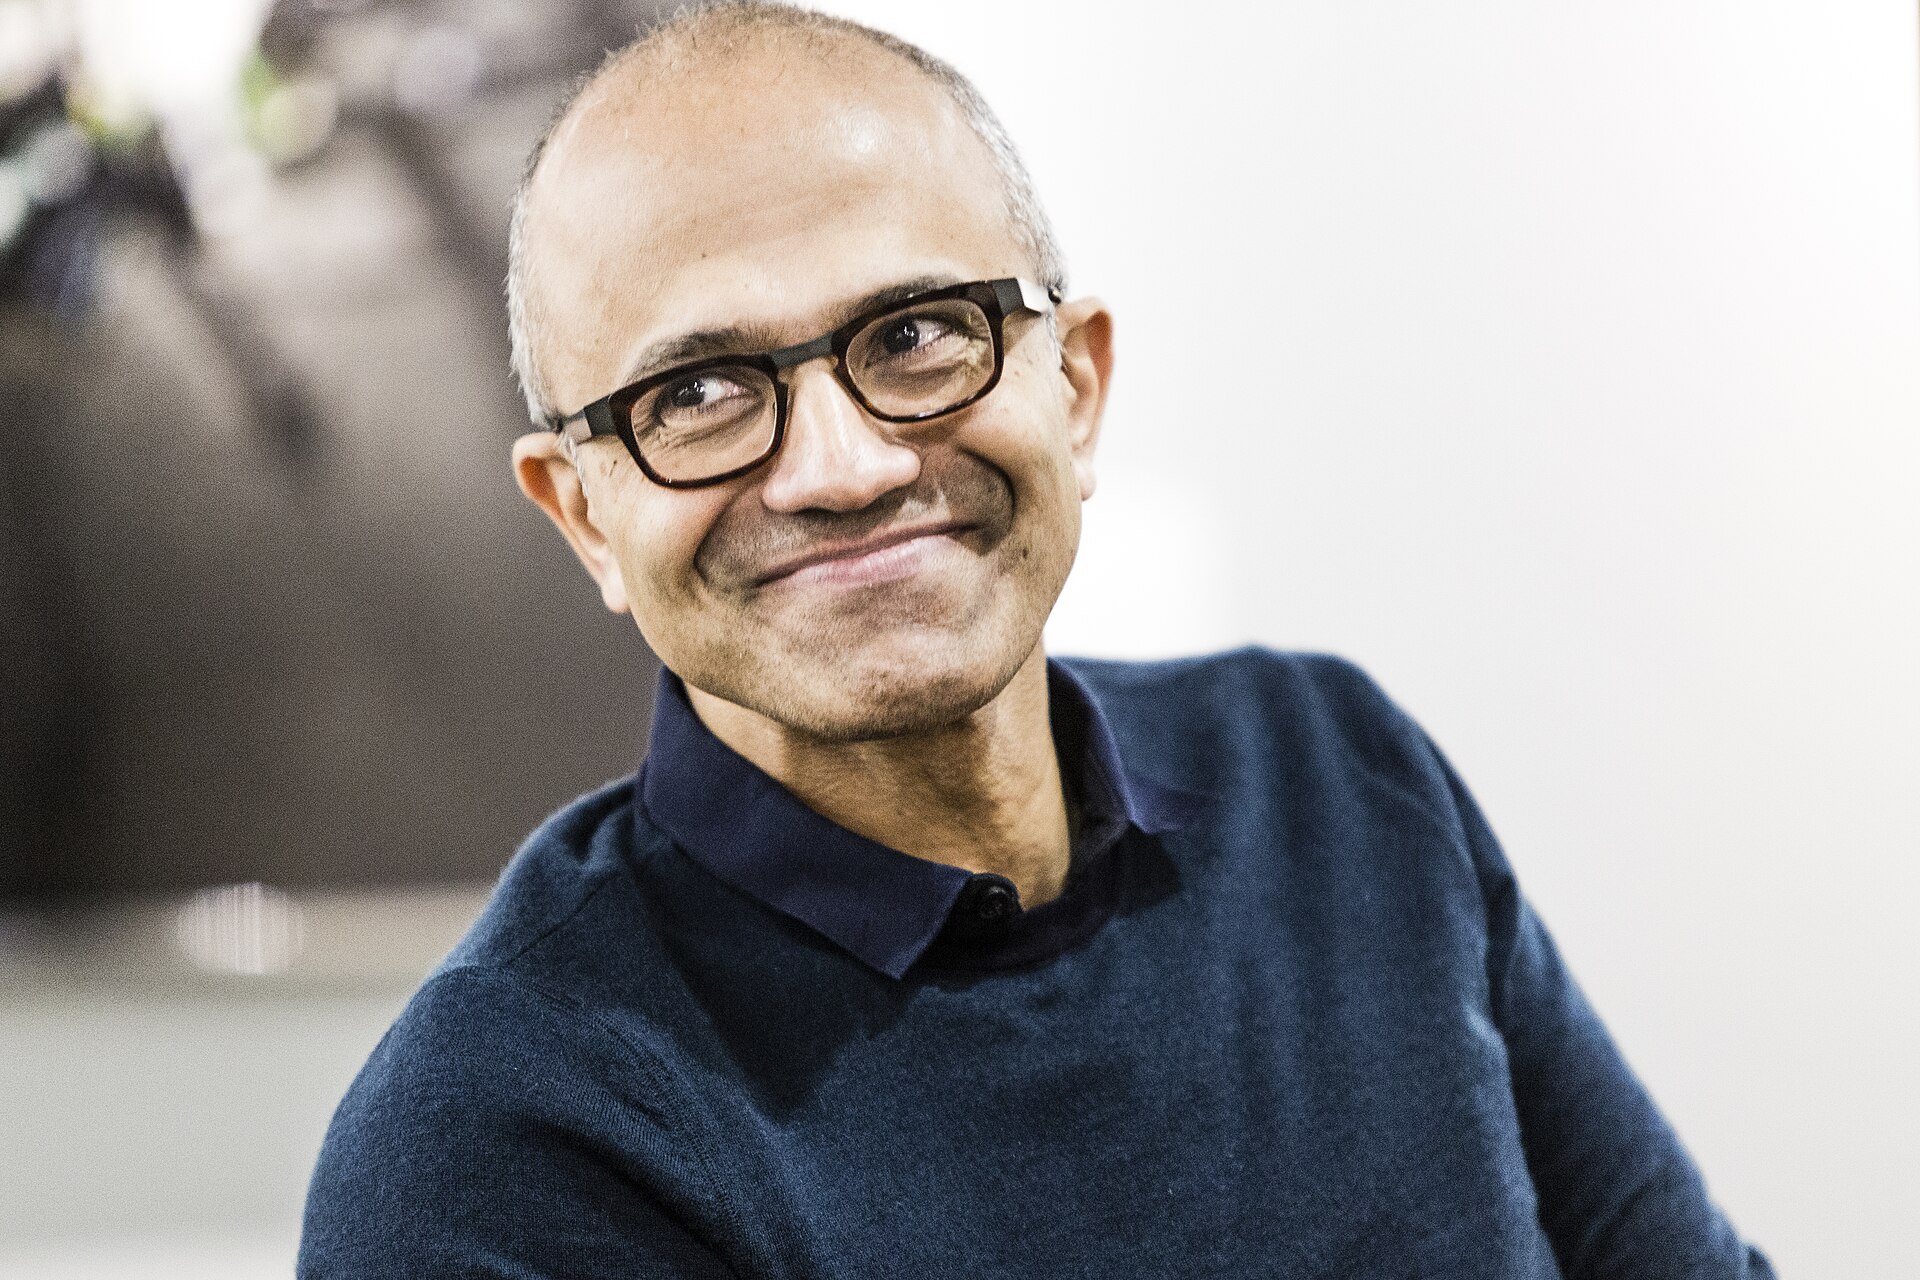
ภาพ: 图:微软首席执行官 Satya Nadella(资料图),CC BY-SA 4.0,经 Wikimedia Commons。Photo: Microsoft CEO Satya Nadella (file photo), CC BY-SA 4.0, via Wikimedia Commons.

